VNC Viewer 多因素认证 MFA——让远程连接多一层保险
MFA 在 RealVNC 里有两层
很多人会混淆——RealVNC Connect 的多因素认证(MFA)有两个独立的应用场景:
| 层级 | 保护对象 | 在哪开 |
|---|---|---|
| RealVNC 账号 MFA | 保护你的 RealVNC 账号本身(邮箱 + 密码) | RealVNC Connect Portal 网页端 → 安全设置 |
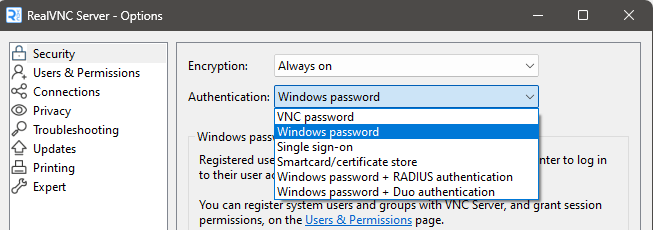
| 设备访问 MFA | 保护远程设备的访问(连 Server 时需要多步认证) | RealVNC Server Options → Security → Authentication |
两层都开才是完整防护——账号 MFA 防止别人拿到你的 RealVNC 登录凭证,设备访问 MFA 防止别人拿到设备密码。
RealVNC 账号 MFA(所有用户免费)
RealVNC 要求所有人开启至少两层验证保护账号:
- 登录 RealVNC Connect Portal(网页端)
- 进入 Security → 2-Step Verification
- 选择认证方式:
- 邮件验证码(最简单,默认):每次登录 RealVNC 账号会发验证码到邮箱
- TOTP 应用(Google Authenticator / Microsoft Authenticator):扫二维码绑定后生成 6 位 30 秒轮换的验证码
- SMS:发短信验证码到手机(部分地区不支持)
TOTP 是推荐方案——不需要依赖邮箱,离线也能出码。Google Authenticator、Microsoft Authenticator、1Password Authenticator 都兼容。
设备访问 MFA(Essentials 档起)
这是 Remote Server 端的认证方案组合——谁能连上 Server、需要经过哪些验证步骤。RealVNC Server 支持多种认证方案,可以组合叠加实现多因素:
| 认证方案 | 免费支持 | 说明 |
|---|---|---|
| VNC Device Password | ✓ | 仅设备密码一层 |
| System Authentication(Windows/Mac/Linux 系统账号) | ✓ | 远程设备的操作系统账号 + 密码 |
| 以上两者组合(+) | ✓ | 需要同时通过设备密码和系统密码 = 两层 |
| RADIUS | ✗ | 需要企业档,叠加 RADIUS 服务器验证 |
| Duo | ✗ | 需要 Plus 档,叠加 Duo App 二次确认 |
| SmartCard / Certificate(YubiKey 等) | ✗ | 需要 Enterprise 档 |
| Kerberos SSO | ✗ | 需要 Enterprise 档 + 域控 |
组合示例
RealVNC Server Options → Security → Authentication 参数可以这样配置:
DevicePassword + SystemAuth含义:Viewer 端连接时,先输入设备密码(第一层),再输入远程设备的系统账号+密码(第二层)。两层都对才允许进入远程桌面——这就是完整的 MFA。
也可以用 , 表示"或":
SmartCard, SystemAuth含义:要么用 SmartCard 插入(第一层),要么输入系统账号密码(第一层)。SmartCard 相当于"你拥有的东西",系统密码是"你知道的东西"——智能卡本身是硬件,通常已经包含 PIN 码,所以 SmartCard 路径实际上是两因素(物理卡 + PIN + 系统授权)。
企业级 MFA 方案
| 方案 | 适用场景 | 实现 |
|---|---|---|
| Duo 集成 | 需要 App Push 通知二次确认 | Plus 档 → Server Options → Security → Duo → 输 API Key/Secret → Viewer 端连上后手机弹 Duo Push |
| RADIUS | 已有企业 RADIUS 基础设施 | Enterprise 档 → SystemAuth + RADIUS |
| Kerberos SSO | 域控管理的 Windows 域 | Enterprise 档 + Viewer/Server 都加入域 → 透明认证,不用输密码 |
| Entra ID SSO | 微软云生态企业 | Enterprise 档 + 已有 Entra ID SSO → 团队成员透明认证 |
实操建议
- 个人用户:RealVNC 账号开 TOTP + Server 端用
DevicePassword + SystemAuth组合——零成本、完整两层 - 小型团队:Essentials 档足够,用 DevicePassword + SystemAuth + 账号统一 TOTP
- 大型企业:根据已有基础设施选 Duo / RADIUS / SSO,Enterprise 档提供最灵活的认证组合
常见误区
- "MFA 只在 TeamViewer / AnyDesk 里有" → 不是,RealVNC 个人用户也能开两层(DevicePassword + SystemAuth 组合)
- "开了 MFA 每次都要多输密码,很麻烦" → 是的,但只在连接第一次弹认证框时多输一次。之后会话内文件传输、剪贴板同步都不再验证
- "Code Connect 临时会话需要 MFA 吗" → 不需要。Code Connect 本身就是一次性 120 秒码,已包含时间窗 + 会话确认的安全模型